Wie lassen sich Cybersecurity-Risiken in komplexen IT/OT-Systemen systematisch identifizieren, bewerten und reduzieren? Wir zeigen anhand eines vereinfachten Kraftwerksmodells, wie VISCURITY einen digitalen Zwilling für die Risikoanalyse nutzt und welche Auswirkungen gezielte Sicherheitsmaßnahmen auf die Risikobewertung haben.
1. Ausgangssituation: Ein Kraftwerk mit kritischen Geschäftsprozessen
Kraftwerke sind auf das zuverlässige Zusammenspiel zahlreicher vernetzter Komponenten angewiesen. Eine Schwachstelle in einer einzelnen Steuerung oder Kommunikationsschnittstelle kann sich auf übergeordnete technische Prozesse auswirken.
Für unser Praxisbeispiel haben wir deshalb ein vereinfachtes, fiktives Kraftwerk in VISCURITY modelliert.
Im Mittelpunkt steht eine speicherprogrammierbare Steuerung (SPS) aus der Siemens-SIMATIC-Familie, die mit zwei kritischen Geschäftsprozessen verknüpft ist:
- Stromerzeugung: Steuerung und Überwachung der elektrischen Energieerzeugung.
- Wärmeerzeugung: Steuerung und Überwachung der thermischen Energieerzeugung.
Beide Prozesse stellen unterschiedliche Anforderungen an Vertraulichkeit, Integrität und Verfügbarkeit. Insbesondere die Verfügbarkeit der Wärmeerzeugung wurde im Demonstrationsmodell als besonders kritisch eingestuft.
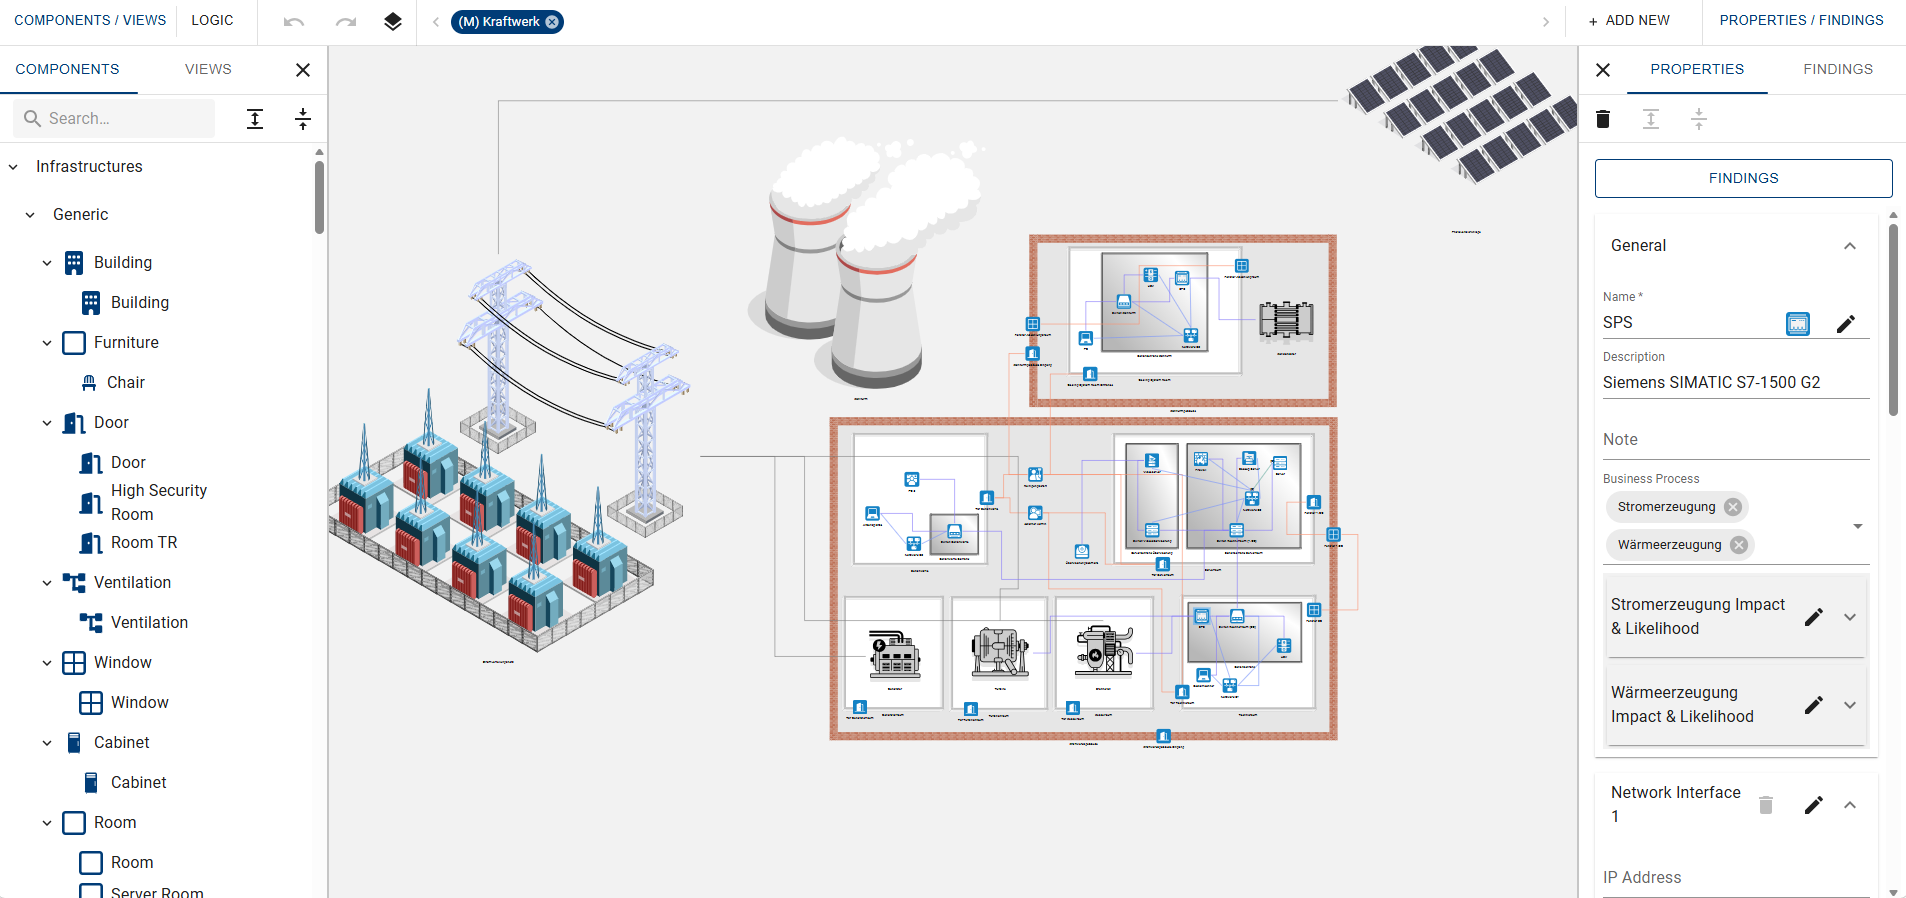
Bild 1: Digitaler Zwilling des Kraftwerks in VISCURITY mit SPS und den verknüpften Geschäftsprozessen.
Warum nicht jede Komponente einzeln modelliert werden muss
Ein reales Kraftwerk umfasst wesentlich mehr Komponenten als unser Demonstrationsmodell. Neben zahlreichen Steuerungen kommen beispielsweise Sensoren, Motoren, Ventile und weitere vernetzte Systeme hinzu.
Für die Untersuchung vergleichbarer Angriffswege kann es jedoch ausreichen, repräsentative Komponenten zu modellieren.
Ein Beispiel: Besteht ein Videoüberwachungssystem aus 500 technisch identischen Kameras mit vergleichbarer Konfiguration und Netzwerkanbindung, müssen nicht zwangsläufig alle 500 Geräte einzeln analysiert werden. Eine repräsentative Kamera kann gemeinsame Angriffsszenarien abbilden.
Voraussetzung ist, dass sicherheitsrelevante Unterschiede, Abhängigkeiten und mögliche Auswirkungen berücksichtigt werden.
Das Ziel ist nicht ein möglichst großer digitaler Zwilling, sondern ein aussagekräftiges Modell der relevanten Systeme und Angriffswege.
2. Risiken identifizieren: Vom digitalen Zwilling zum Angriffsbaum
Im nächsten Schritt untersucht VISCURITY die modellierten Komponenten, ihre Eigenschaften und mögliche Angriffspfade. Dabei werden unter anderem Kommunikationsprotokolle und vorhandene Sicherheitskonfigurationen berücksichtigt.
In unserem Beispiel betrachten wir die Netzwerkschnittstelle der SPS. Im Ausgangsmodell sind folgende Einstellungen hinterlegt:
|
Bereich
|
Ausgangskonfiguration
|
|
ICMP
|
Rate Limiting nicht aktiviert
|
|
ICMP
|
Schutzoptionen für Redirect und externe Ping-Anfragen nicht aktiviert
|
|
SNMP
|
Version 1
|
|
SNMP
|
Keine aktivierte Transportverschlüsselung
|
|
Host-Sicherheit
|
Geringer Hardening-Grad und keine zusätzlich modellierten Host-Schutzmaßnahmen
|
VISCURITY stellt mögliche Angriffsszenarien mithilfe eines Angriffsbaums (Attack Tree) dar. Dadurch wird nachvollziehbar, welche Eigenschaften und Abhängigkeiten zu einem Risiko beitragen können.
Im Demonstrationsmodell werden unter anderem zwei Bedrohungsarten für die SPS betrachtet:
- Denial of Service (DoS): Angriffe, die die Verfügbarkeit einer Komponente oder ihrer Kommunikation beeinträchtigen können.
- Tampering: Unbefugte Manipulation von Systemen, Daten oder Funktionen.
Beide Szenarien sind in industriellen Umgebungen besonders relevant, da sie die Funktionsfähigkeit kritischer Prozesse beeinträchtigen können.
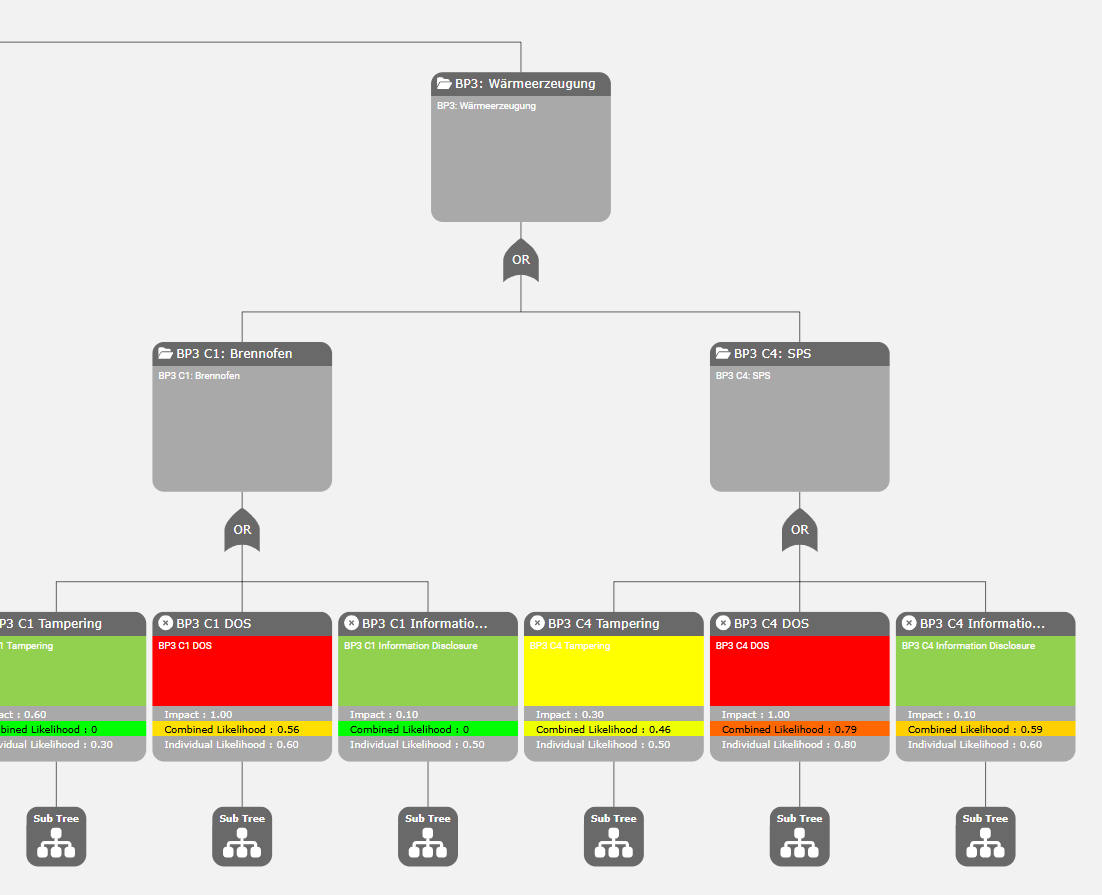
Bild 2: Angriffsbaum der SPS im Ausgangsmodell mit den identifizierten Angriffspfaden.
3. Risiken bewerten: Welche Auswirkungen hätte ein erfolgreicher Angriff?
Nicht jede technische Schwachstelle stellt automatisch dasselbe Risiko dar. Entscheidend ist auch, welche Auswirkungen ein erfolgreicher Angriff auf die betroffenen Systeme und Prozesse haben könnte.
VISCURITY berücksichtigt hierfür drei zentrale Schutzziele:
- Confidentiality (Vertraulichkeit): Schutz vor unbefugtem Zugriff auf Informationen.
- Integrity (Integrität): Schutz vor unbefugter Veränderung.
- Availability (Verfügbarkeit): Sicherstellung der benötigten Systemfunktionen.
Für die beiden Geschäftsprozesse unseres Kraftwerks wurden unterschiedliche Impact- und Likelihood-Werte hinterlegt.
Besonders kritisch ist die Verfügbarkeit der Wärmeerzeugung. Hier beträgt der modellierte Impact-Wert 1,0 auf einer Skala von 0 bis 1.
Die Analyse identifiziert außerdem ein hohes Denial-of-Service-Risiko für die SPS. Im Ausgangsmodell liegt die berechnete Angriffswahrscheinlichkeit für das betrachtete DoS-Szenario bei 0,79. Das Risiko wird in der höchsten dargestellten Risikokategorie eingeordnet.
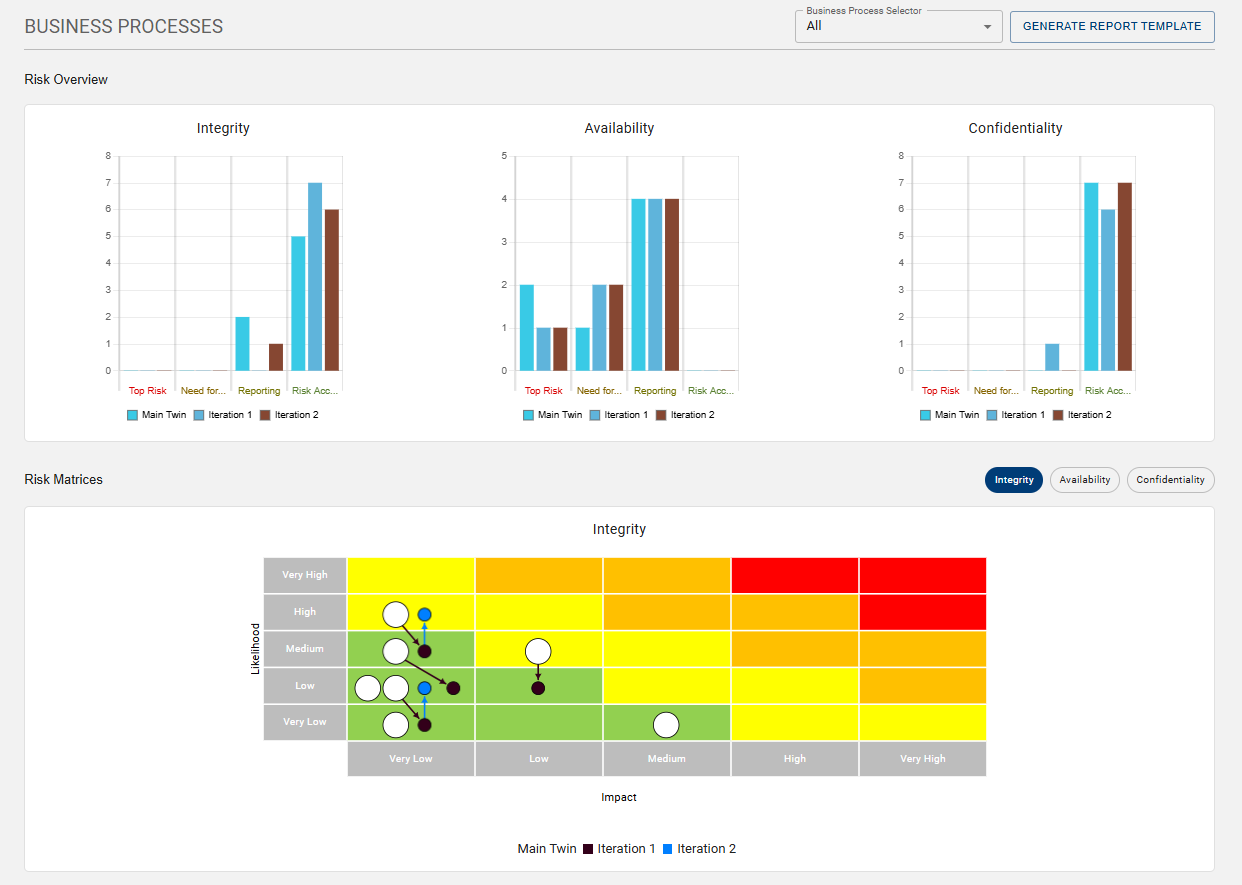
Bild 3: Risk Overview und Top Risks im Ausgangsmodell.
4. Sicherheitsmaßnahmen ableiten: Welche Konfigurationen können das Risiko reduzieren?
Um die identifizierten Risiken zu reduzieren, passen wir die modellierten Sicherheitseinstellungen der SPS-Kommunikation an.
Dafür werden in VISCURITY folgende Konfigurationen verändert:
|
Bereich
|
Vorher
|
Nachher
|
|
ICMP Rate Limiting
|
Deaktiviert
|
Aktiviert
|
|
ICMP Redirect-Schutz
|
Deaktiviert
|
Aktiviert
|
|
ICMP Block External Ping
|
Deaktiviert
|
Aktiviert
|
|
SNMP-Authentifizierung
|
Nicht aktiviert
|
Aktiviert
|
|
SNMP-Version
|
v1
|
v3
|
|
Transport Layer Security
|
Nicht aktiviert
|
TLS 1.3 im Modell hinterlegt
|
Die Anpassungen sollen bestimmte Angriffswege erschweren und die Kommunikation besser absichern.
Wichtig: Es handelt sich ausschließlich um simulierte Konfigurationsänderungen innerhalb von VISCURITY. Es wurden keine Einstellungen an einer realen SPS verändert. Ob die modellierten Sicherheitsfunktionen, insbesondere die Kombination aus SNMPv3 und TLS 1.3, von einem konkreten Gerät unterstützt werden, muss separat geprüft werden.
5. Zweite Risikoanalyse: Wie stark verändert sich das Risiko?
Nach der Anpassung der Sicherheitskonfiguration führen wir eine erneute Risikoanalyse durch und vergleichen die Ergebnisse mit dem ursprünglichen Modell.
Dabei zeigt sich eine deutliche Veränderung bei den betrachteten Risiken der SPS:
|
Bedrohung
|
Ausgangsmodell
|
Iteration 2
|
Veränderung
|
|
SPS: Denial of Service
|
0,79
|
0,26
|
−67 %
|
|
SPS: Tampering
|
0,46
|
0,24
|
−48 %
|
Die modellierte Angriffswahrscheinlichkeit für einen Denial-of-Service-Angriff sinkt um rund 67 Prozent. Auch das Manipulationsrisiko reduziert sich deutlich.
Die Risikoeinstufung des DoS-Szenarios verändert sich dadurch von der höchsten Risikokategorie in eine niedrigere Kategorie.
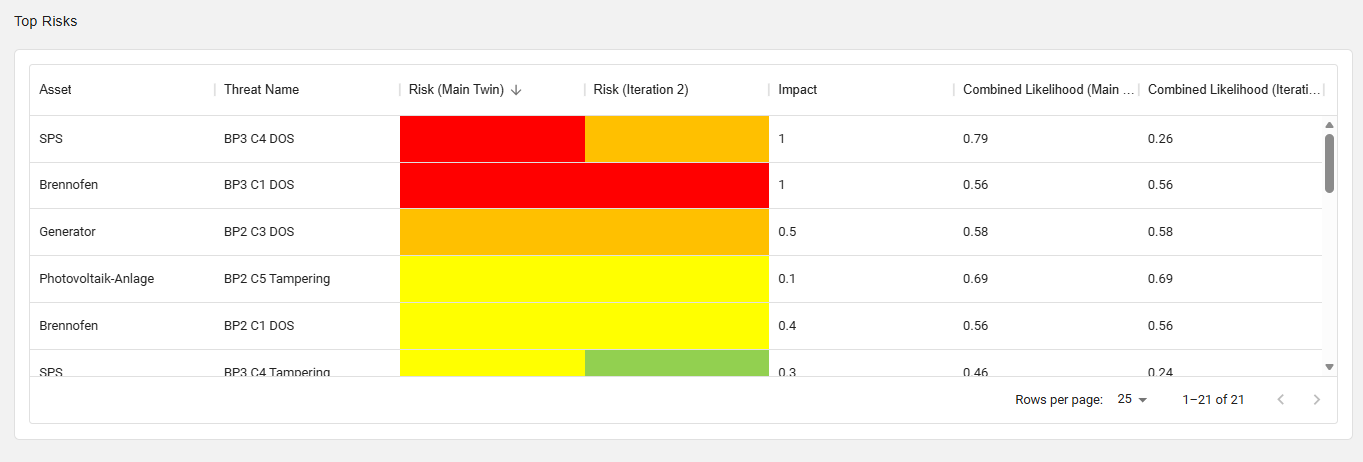
Bild 5: Top-Risks-Vergleich zwischen Main Twin und Iteration 2 mit den reduzierten Risikowerten.
Nicht alle Risiken verschwinden
Die Ergebnisse zeigen gleichzeitig, dass gezielte Maßnahmen nicht automatisch das gesamte System absichern.
Andere betrachtete Risiken, beispielsweise an einem Brennofen oder Generator, bleiben im Modell unverändert. Sie müssen weiterhin separat betrachtet und gegebenenfalls durch zusätzliche Maßnahmen adressiert werden.
VISCURITY macht damit sichtbar, welche Risiken durch bestimmte Sicherheitsmaßnahmen reduziert werden und wo weiterhin Handlungsbedarf besteht.
Die dargestellten Veränderungen sind Ergebnisse unseres vereinfachten VISCURITY-Demonstrationsmodells. Sie stellen keine Messung an einem realen Kraftwerk und keinen Nachweis einer tatsächlich erreichten Risikoreduktion im Anlagenbetrieb dar.
6. Was bedeutet das für den Cyber Resilience Act?
Der Cyber Resilience Act (CRA) stellt Cybersecurity-Anforderungen an Hersteller von Produkten mit digitalen Elementen. Dazu gehören grundsätzlich auch industrielle Steuerungen, Kommunikationsmodule und andere vernetzte Komponenten.
Hersteller müssen Cybersecurity-Risiken ihrer Produkte systematisch bewerten und geeignete Sicherheitsmaßnahmen berücksichtigen. Dabei sind auch die vorgesehene Verwendung und die relevanten Einsatzbedingungen eines Produkts von Bedeutung.
Unser Demonstrationsmodell zeigt, wie VISCURITY diesen Prozess unterstützen kann: von der Identifikation möglicher Angriffspfade über die Risikobewertung bis zum Vergleich unterschiedlicher Sicherheitskonfigurationen.
Die modellierte SPS verdeutlicht dabei, wie technische Schwachstellen mit potenziellen Auswirkungen auf industrielle Prozesse zusammenhängen.
VISCURITY macht damit nicht nur Risiken sichtbar, sondern unterstützt auch die nachvollziehbare Bewertung möglicher Gegenmaßnahmen. Das Beispiel veranschaulicht einen Teil der technischen Cybersecurity-Risikoanalyse und ersetzt keine vollständige CRA-Konformitätsbewertung.
7. Was Unternehmen mit VISCURITY gewinnen
Die manuelle Erfassung von Komponenten, Abhängigkeiten und Angriffsszenarien kann gerade bei komplexen Produkten und Systemen zeitaufwendig sein.
VISCURITY unterstützt Unternehmen dabei, diese Informationen strukturiert zusammenzuführen und Cybersecurity-Risiken effizienter zu analysieren.
Drei Vorteile stehen dabei im Mittelpunkt:
- Transparenz: Relevante Komponenten, Abhängigkeiten und Angriffspfade werden im digitalen Zwilling sichtbar.
- Nachvollziehbarkeit: Risiken und mögliche Sicherheitsmaßnahmen lassen sich strukturiert bewerten und vergleichen.
- Effizienz: Vorhandene Systemdaten und repräsentative Modellierungen können den Analyseaufwand reduzieren.
CRA auf der Agenda. Keine Zeit im Kalender?
Sie möchten Cybersecurity-Risiken Ihrer Produkte systematisch analysieren oder Ihre CRA-Umsetzung voranbringen?
Unsere Experten unterstützen Sie bei der CRA-Risikoanalyse, der Definition von Security-Anforderungen und der technischen Umsetzung. Auf Wunsch übernehmen wir konkrete Aufgaben und entlasten Ihre Entwicklungs- und Security-Teams.
Jetzt Termin zur CRA-Umsetzung buchen
